
- event_time üzerinden partition, source veya service üzerinden dağıtım yapın.
- Araştırma anahtarıysa service, level, trace_id ve message'ı indexleyin.
- Değişen label ve alanları VARIANT'ta tutun.
- Servis/hata oranı rollup'larını ancak sorgu paterni kanıtlanınca materialize edin.
Tüm kullanım alanları
Kısa ömürlü pod’lar, kalıcı kayıtlar
Kubernetes ve uygulama hatalarının izini sürün
Hataları pod, servis ve sunucular boyunca araştırın. Logu üreten pod silinse bile öncesindeki kayıtları aynı zaman aralığında inceleyin.
Bu ihtiyacı konuşalımPod yeniden başladığında araştırma sıfırlanmasın
Yeni bir sürüm aralıklı hatalara yol açıyor. Pod değiştiğinde yerel kayıtlar kayboluyor ve araştırma eksik bilgiyle yeniden başlıyor.
- Pod yeniden başlaması yerel logları silebiliyor.
- Servis adları ve alanlar ekipten ekibe değişiyor.
- Canlı akış hatadan önce ne olduğunu göstermiyor.
- Geliştiriciler ve operasyon ekibi farklı kaynakları inceliyor.
UnifyLogs yaklaşımı
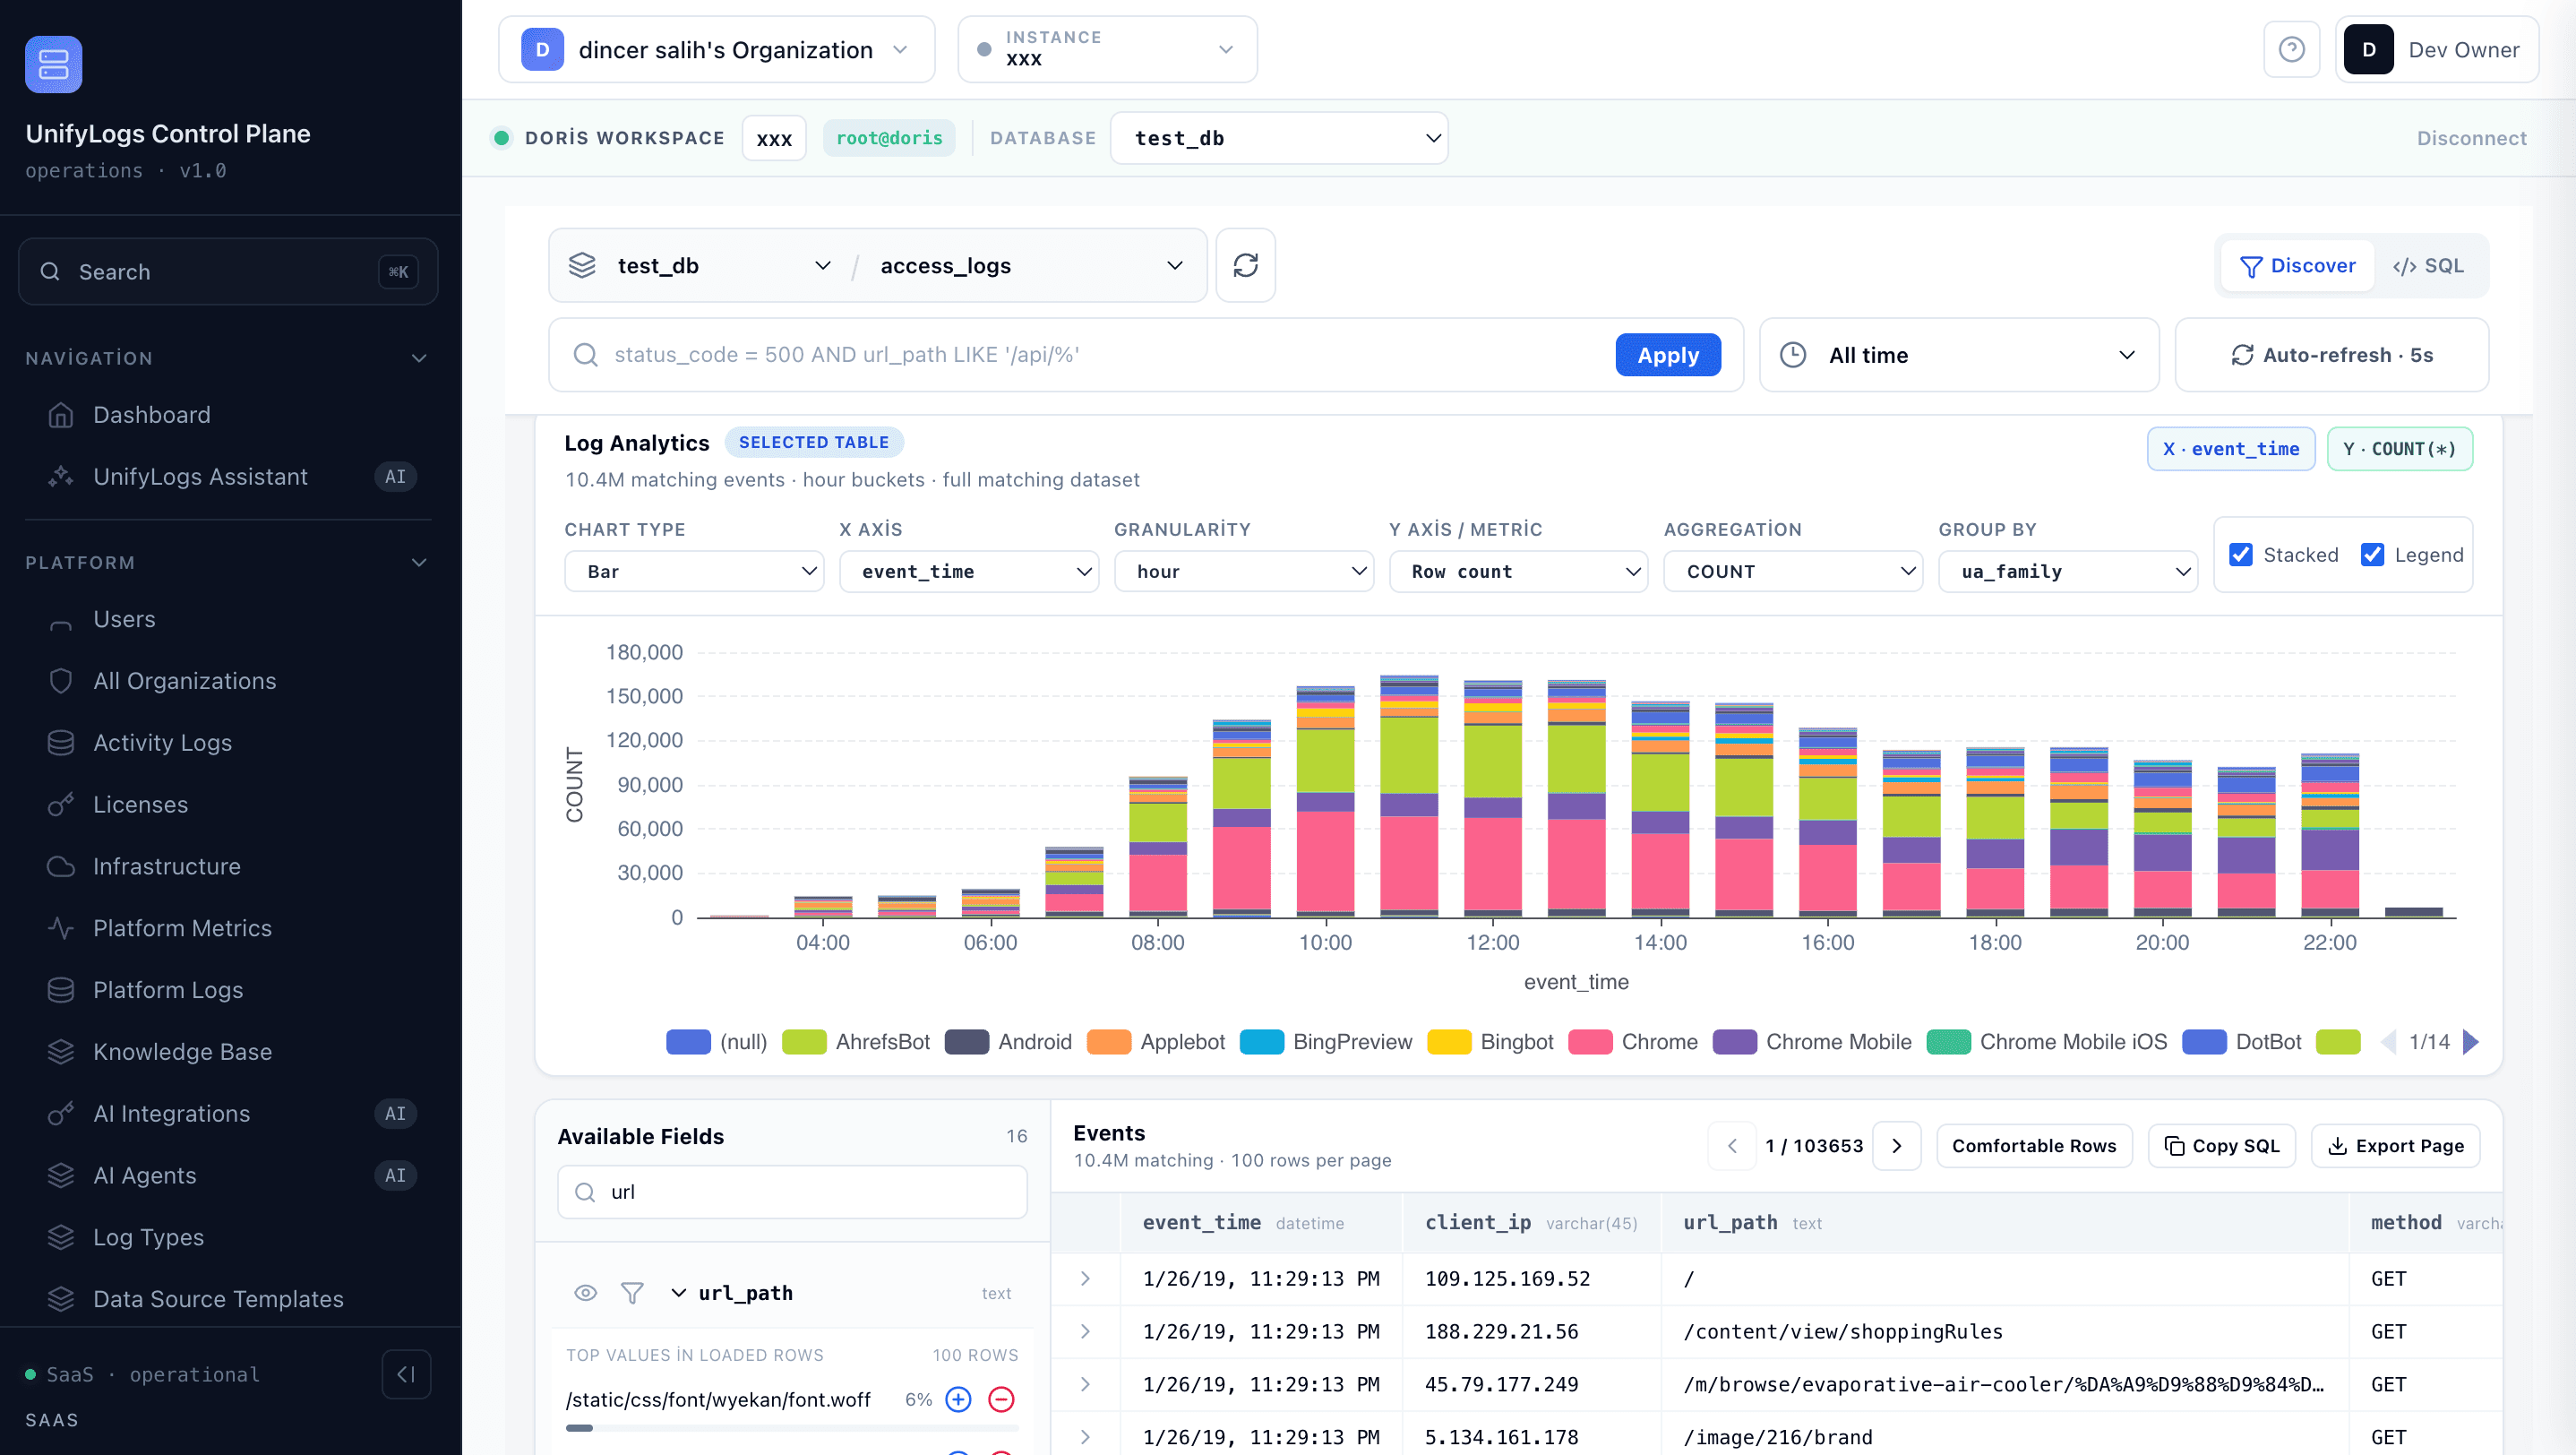
Hata artışından ilgili kayda ilerleyin
- 01
Zamanı bulun
Histogram üzerinde hata artışını ve öncesindeki zaman aralığını seçin.
- 02
Servisi daraltın
Servis, pod, sunucu, seviye veya mesaj üzerinden filtreleyin.
- 03
Nedeni araştırın
İlgili kayıtları inceleyin; gruplama ve ilişkilendirme için aynı veriyi SQL ile sorgulayın.
Ne değişir?
Ekibiniz için ne değişir?
- Pod yeniden başladıktan sonra erişilebilir geçmiş
- Geliştirici ve DevOps için ortak araştırma alanı
- Belirtiden ilgili servisin kayıtlarına doğrudan geçiş
Teknik ayrıntılar: veri akışı ve kurulum planı
KURULUM PLANI / KUBERNETES
Pod kaybolduktan sonra zaman çizgisini koruyun
stdout ve structured application event'lerini kararlı Kubernetes metadata'sıyla toplayın. Ham olayı koruyun; yalnız araştırmayı hızlandıran alanları kolonlaştırın.
01Pod stdout + app JSON
02Vector · Fluent Bit · OTel
03Doris olay zaman çizgisi
04Filtre · histogram · SQL
- Application & Container log şablonuyla başlayın.
- Toplayıcı'da cluster, namespace, iş yükü, pod ve container metadata'sını eşleyin.
- Zaman aralığı, field filter ve message search için Log Explorer kullanın.
- Korelasyon ve gruplanmış failure analizi için salt-okunur SQL'e geçin.
GEÇİŞTEN ÖNCE
Başlamadan önce kontroller
- 1Kanıt pod restart sonrası duruyor
- 2Kurulum aralığı kolay ayrılıyor
- 3Service ve trace filtreleri tutarlı
- 4Eşzamanlı hata aramaları yanıt veriyor
LOG İHTİYACINIZI KONUŞALIM
Loglarınızla nerede zorlanıyorsunuz?
Mevcut araçlarınızı ve çözmek istediğiniz sorunu konuşalım. Ardından ürün gösterimi veya tek kaynakla teknik değerlendirme için sonraki adımı birlikte belirleyelim.